পিএইচপির পুরোনো সংস্করণে সাইবার ঝুঁকিতে দেশের শতাধিক প্রতিষ্ঠান

পিএইচপির পুরোনো সংস্করণে সাইবার ঝুঁকিতে দেশের শতাধিক প্রতিষ্ঠান
নিজস্ব প্রতিবেদক
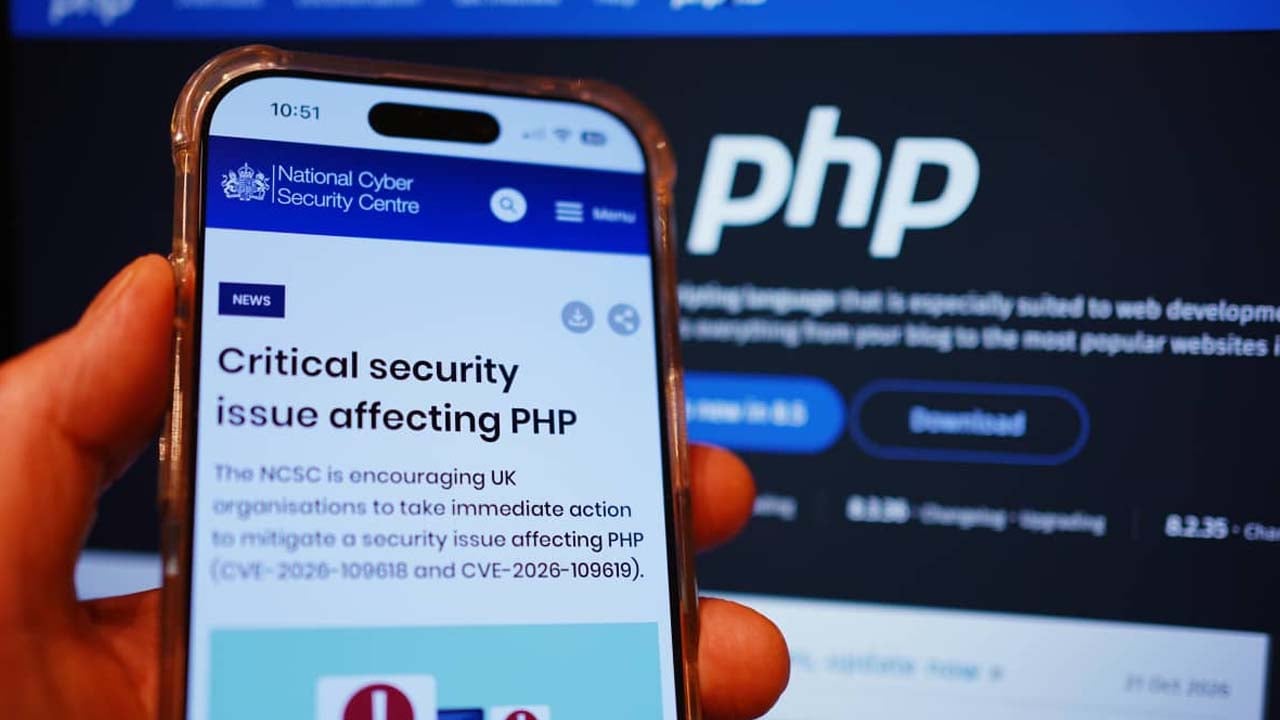
বিশ্বজুড়ে বহুল ব্যবহৃত ওয়েব প্রযুক্তি পিএইচপির পুরোনো ও মেয়াদোত্তীর্ণ সংস্করণ ব্যবহারের কারণে দেশের সরকারি-বেসরকারি শতাধিক প্রতিষ্ঠানের ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন সাইবার নিরাপত্তা ঝুঁকিতে রয়েছে। সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট সাইবার হামলার সতর্কতা জারির ৩ দিন পর রবিবার (২৫ অক্টোবর) আবারও সতর্কবার্তা প্রকাশ করেছে।
পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজে নিরাপত্তা ত্রুটি দেখা দেওয়ার পরিপ্রেক্ষিতে বৃহস্পতিবার (২২ অক্টোবর) দুর্বলতা শনাক্ত করে সতর্কতা ও নিরাপত্তামূলক ব্যবস্থা নেওয়ার নির্দেশনা দেওয়া হয়। তবে অনেক প্রতিষ্ঠান সেই অনুযায়ী প্রয়োজনীয় ব্যবস্থা নেয়নি। ফলে এসব প্রতিষ্ঠানের সার্ভারে অননুমোদিত প্রবেশ, তথ্য চুরি এবং সেবা অচল করে দেয়ার আশঙ্কা তৈরি হয়েছে বলে জানিয়েছে সার্ট। ঝুঁকির তালিকায় রয়েছে বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠান ও ব্যাংক।
‘আনরিজলভড পিএইচপি সিকিউরিটি এক্সপোজারস ইন গভর্নমেন্ট, পাবলিক অ্যান্ড প্রাইভেট-সেক্টর অর্গানাইজেশনস ইন বাংলাদেশ’ শীর্ষক সতর্কবার্তায় ঝুঁকিপূর্ণ পিএইচপি সংস্করণ শনাক্ত, নিরাপত্তা প্যাচ প্রয়োগ এবং মেয়াদোত্তীর্ণ সংস্করণ হালনাগাদের ওপর গুরুত্ব দিয়েছে সংস্থাটি। সার্টের সাইবার থ্রেট ইন্টেলিজেন্স ইউনিটের ধারাবাহিক পর্যবেক্ষণে এসব দুর্বলতা শনাক্ত হয়েছে। আগের সতর্কবার্তার পরও অনেক প্রতিষ্ঠানের কাছ থেকে ঝুঁকি নিরসনের বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি। ফলে সংশ্লিষ্ট ওয়েবসাইট ও সার্ভারের নিরাপত্তা নিয়ে উদ্বেগ রয়ে গেছে।
তথ্যপ্রযুক্তি বিভাগের একটি সূত্র জানিয়েছে, পুরনো পিএইচপি সংস্করণ ব্যবহারের কারণে ঝুঁকিতে থাকা প্রতিষ্ঠানের সংখ্যা আরো বাড়তে পারে। দুর্বলতা ও সিস্টেমের কনফিগারেশনের ওপর নির্ভর করে আক্রান্ত সার্ভারে দূর থেকে অননুমোদিত কোড চালানো, সংবেদনশীল তথ্য প্রকাশ এবং সার্ভারের নিয়ন্ত্রণ বেহাত হওয়ার মতো ঘটনার আশঙ্কা রয়েছে।
 বিশ্বজুড়ে সাইবার হামলার সতর্কতা, নিরাপত্তা ঝুঁকিতে বাংলাদেশও
বিজিডি ই-গভ সার্টের প্রকল্প পরিচালক মো. নাজমুল হক বলেন, দেশের বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠানের ডিজিটাল ব্যবস্থায় পিএইচপির পুরনো সংস্করণ ব্যবহার করা হচ্ছে। অনেক প্রতিষ্ঠানে নিজস্ব অ্যাসেট ম্যানেজমেন্ট বা তথ্যপ্রযুক্তি সম্পদের সঠিক তালিকা নেই। ফলে কোন সার্ভার বা ওয়েবসাইটে পুরনো সংস্করণ চালু রয়েছে, তা সংশ্লিষ্ট কর্মকর্তাদের অজানা থেকে যাচ্ছে। এ ঝুঁকি এড়াতে প্রতিষ্ঠানগুলোকে সফটওয়্যার ও সিস্টেম হালনাগাদ করতে হবে।
প্রযুক্তি বিশেষজ্ঞরা বলছেন, পিএইচপি একটি বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ভাষা। বিভিন্ন ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে এটি ব্যবহৃত হয়। এ ভাষার পুরনো সংস্করণে নিরাপত্তা দুর্বলতা থাকলে তা কাজে লাগিয়ে সাইবার অপরাধীরা সংশ্লিষ্ট সার্ভার ও তথ্য ব্যবস্থায় প্রবেশের চেষ্টা করতে পারে। এ ঝুঁকি মোকাবিলায় বিশ্বের বিভিন্ন দেশের ব্যাংক ও আর্থিক প্রতিষ্ঠান তাদের নিরাপত্তা ব্যবস্থা এরইমধ্যে জোরদার করেছে। বাংলাদেশেও সতর্কতামূলক ব্যবস্থা হিসেবে কেন্দ্রীয় ব্যাংকসহ একাধিক ব্যাংক তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখে।
তাৎক্ষণিকভাবে নিরাপত্তা প্যাচ প্রয়োগ করা সম্ভব না হলে ঝুঁকিপূর্ণ সিস্টেমে প্রবেশাধিকার সীমিত করার পরামর্শ দিয়েছে সার্ট। এক্ষেত্রে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক ব্যবহার, নির্দিষ্ট আইপি ঠিকানা থেকে প্রবেশের অনুমতি এবং অপ্রয়োজনীয়ভাবে ইন্টারনেটে সিস্টেম উন্মুক্ত না রাখার মতো ব্যবস্থা নেওয়া যেতে পারে। তবে এসব ব্যবস্থা নিরাপত্তা প্যাচ প্রয়োগের বিকল্প নয় বলে সতর্ক করেছে সংস্থাটি।
বিশ্বজুড়ে বহুল ব্যবহৃত ওয়েব প্রযুক্তি পিএইচপির পুরোনো ও মেয়াদোত্তীর্ণ সংস্করণ ব্যবহারের কারণে দেশের সরকারি-বেসরকারি শতাধিক প্রতিষ্ঠানের ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন সাইবার নিরাপত্তা ঝুঁকিতে রয়েছে। সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট সাইবার হামলার সতর্কতা জারির ৩ দিন পর রবিবার (২৫ অক্টোবর) আবারও সতর্কবার্তা প্রকাশ করেছে।
পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজে নিরাপত্তা ত্রুটি দেখা দেওয়ার পরিপ্রেক্ষিতে বৃহস্পতিবার (২২ অক্টোবর) দুর্বলতা শনাক্ত করে সতর্কতা ও নিরাপত্তামূলক ব্যবস্থা নেওয়ার নির্দেশনা দেওয়া হয়। তবে অনেক প্রতিষ্ঠান সেই অনুযায়ী প্রয়োজনীয় ব্যবস্থা নেয়নি। ফলে এসব প্রতিষ্ঠানের সার্ভারে অননুমোদিত প্রবেশ, তথ্য চুরি এবং সেবা অচল করে দেয়ার আশঙ্কা তৈরি হয়েছে বলে জানিয়েছে সার্ট। ঝুঁকির তালিকায় রয়েছে বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠান ও ব্যাংক।
‘আনরিজলভড পিএইচপি সিকিউরিটি এক্সপোজারস ইন গভর্নমেন্ট, পাবলিক অ্যান্ড প্রাইভেট-সেক্টর অর্গানাইজেশনস ইন বাংলাদেশ’ শীর্ষক সতর্কবার্তায় ঝুঁকিপূর্ণ পিএইচপি সংস্করণ শনাক্ত, নিরাপত্তা প্যাচ প্রয়োগ এবং মেয়াদোত্তীর্ণ সংস্করণ হালনাগাদের ওপর গুরুত্ব দিয়েছে সংস্থাটি। সার্টের সাইবার থ্রেট ইন্টেলিজেন্স ইউনিটের ধারাবাহিক পর্যবেক্ষণে এসব দুর্বলতা শনাক্ত হয়েছে। আগের সতর্কবার্তার পরও অনেক প্রতিষ্ঠানের কাছ থেকে ঝুঁকি নিরসনের বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি। ফলে সংশ্লিষ্ট ওয়েবসাইট ও সার্ভারের নিরাপত্তা নিয়ে উদ্বেগ রয়ে গেছে।
তথ্যপ্রযুক্তি বিভাগের একটি সূত্র জানিয়েছে, পুরনো পিএইচপি সংস্করণ ব্যবহারের কারণে ঝুঁকিতে থাকা প্রতিষ্ঠানের সংখ্যা আরো বাড়তে পারে। দুর্বলতা ও সিস্টেমের কনফিগারেশনের ওপর নির্ভর করে আক্রান্ত সার্ভারে দূর থেকে অননুমোদিত কোড চালানো, সংবেদনশীল তথ্য প্রকাশ এবং সার্ভারের নিয়ন্ত্রণ বেহাত হওয়ার মতো ঘটনার আশঙ্কা রয়েছে।
বিজিডি ই-গভ সার্টের প্রকল্প পরিচালক মো. নাজমুল হক বলেন, দেশের বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠানের ডিজিটাল ব্যবস্থায় পিএইচপির পুরনো সংস্করণ ব্যবহার করা হচ্ছে। অনেক প্রতিষ্ঠানে নিজস্ব অ্যাসেট ম্যানেজমেন্ট বা তথ্যপ্রযুক্তি সম্পদের সঠিক তালিকা নেই। ফলে কোন সার্ভার বা ওয়েবসাইটে পুরনো সংস্করণ চালু রয়েছে, তা সংশ্লিষ্ট কর্মকর্তাদের অজানা থেকে যাচ্ছে। এ ঝুঁকি এড়াতে প্রতিষ্ঠানগুলোকে সফটওয়্যার ও সিস্টেম হালনাগাদ করতে হবে।
প্রযুক্তি বিশেষজ্ঞরা বলছেন, পিএইচপি একটি বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ভাষা। বিভিন্ন ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে এটি ব্যবহৃত হয়। এ ভাষার পুরনো সংস্করণে নিরাপত্তা দুর্বলতা থাকলে তা কাজে লাগিয়ে সাইবার অপরাধীরা সংশ্লিষ্ট সার্ভার ও তথ্য ব্যবস্থায় প্রবেশের চেষ্টা করতে পারে। এ ঝুঁকি মোকাবিলায় বিশ্বের বিভিন্ন দেশের ব্যাংক ও আর্থিক প্রতিষ্ঠান তাদের নিরাপত্তা ব্যবস্থা এরইমধ্যে জোরদার করেছে। বাংলাদেশেও সতর্কতামূলক ব্যবস্থা হিসেবে কেন্দ্রীয় ব্যাংকসহ একাধিক ব্যাংক তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখে।
তাৎক্ষণিকভাবে নিরাপত্তা প্যাচ প্রয়োগ করা সম্ভব না হলে ঝুঁকিপূর্ণ সিস্টেমে প্রবেশাধিকার সীমিত করার পরামর্শ দিয়েছে সার্ট। এক্ষেত্রে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক ব্যবহার, নির্দিষ্ট আইপি ঠিকানা থেকে প্রবেশের অনুমতি এবং অপ্রয়োজনীয়ভাবে ইন্টারনেটে সিস্টেম উন্মুক্ত না রাখার মতো ব্যবস্থা নেওয়া যেতে পারে। তবে এসব ব্যবস্থা নিরাপত্তা প্যাচ প্রয়োগের বিকল্প নয় বলে সতর্ক করেছে সংস্থাটি।
পিএইচপির পুরোনো সংস্করণে সাইবার ঝুঁকিতে দেশের শতাধিক প্রতিষ্ঠান
নিজস্ব প্রতিবেদক
বিশ্বজুড়ে বহুল ব্যবহৃত ওয়েব প্রযুক্তি পিএইচপির পুরোনো ও মেয়াদোত্তীর্ণ সংস্করণ ব্যবহারের কারণে দেশের সরকারি-বেসরকারি শতাধিক প্রতিষ্ঠানের ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন সাইবার নিরাপত্তা ঝুঁকিতে রয়েছে। সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট সাইবার হামলার সতর্কতা জারির ৩ দিন পর রবিবার (২৫ অক্টোবর) আবারও সতর্কবার্তা প্রকাশ করেছে।
পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজে নিরাপত্তা ত্রুটি দেখা দেওয়ার পরিপ্রেক্ষিতে বৃহস্পতিবার (২২ অক্টোবর) দুর্বলতা শনাক্ত করে সতর্কতা ও নিরাপত্তামূলক ব্যবস্থা নেওয়ার নির্দেশনা দেওয়া হয়। তবে অনেক প্রতিষ্ঠান সেই অনুযায়ী প্রয়োজনীয় ব্যবস্থা নেয়নি। ফলে এসব প্রতিষ্ঠানের সার্ভারে অননুমোদিত প্রবেশ, তথ্য চুরি এবং সেবা অচল করে দেয়ার আশঙ্কা তৈরি হয়েছে বলে জানিয়েছে সার্ট। ঝুঁকির তালিকায় রয়েছে বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠান ও ব্যাংক।
‘আনরিজলভড পিএইচপি সিকিউরিটি এক্সপোজারস ইন গভর্নমেন্ট, পাবলিক অ্যান্ড প্রাইভেট-সেক্টর অর্গানাইজেশনস ইন বাংলাদেশ’ শীর্ষক সতর্কবার্তায় ঝুঁকিপূর্ণ পিএইচপি সংস্করণ শনাক্ত, নিরাপত্তা প্যাচ প্রয়োগ এবং মেয়াদোত্তীর্ণ সংস্করণ হালনাগাদের ওপর গুরুত্ব দিয়েছে সংস্থাটি। সার্টের সাইবার থ্রেট ইন্টেলিজেন্স ইউনিটের ধারাবাহিক পর্যবেক্ষণে এসব দুর্বলতা শনাক্ত হয়েছে। আগের সতর্কবার্তার পরও অনেক প্রতিষ্ঠানের কাছ থেকে ঝুঁকি নিরসনের বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি। ফলে সংশ্লিষ্ট ওয়েবসাইট ও সার্ভারের নিরাপত্তা নিয়ে উদ্বেগ রয়ে গেছে।
তথ্যপ্রযুক্তি বিভাগের একটি সূত্র জানিয়েছে, পুরনো পিএইচপি সংস্করণ ব্যবহারের কারণে ঝুঁকিতে থাকা প্রতিষ্ঠানের সংখ্যা আরো বাড়তে পারে। দুর্বলতা ও সিস্টেমের কনফিগারেশনের ওপর নির্ভর করে আক্রান্ত সার্ভারে দূর থেকে অননুমোদিত কোড চালানো, সংবেদনশীল তথ্য প্রকাশ এবং সার্ভারের নিয়ন্ত্রণ বেহাত হওয়ার মতো ঘটনার আশঙ্কা রয়েছে।
বিজিডি ই-গভ সার্টের প্রকল্প পরিচালক মো. নাজমুল হক বলেন, দেশের বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠানের ডিজিটাল ব্যবস্থায় পিএইচপির পুরনো সংস্করণ ব্যবহার করা হচ্ছে। অনেক প্রতিষ্ঠানে নিজস্ব অ্যাসেট ম্যানেজমেন্ট বা তথ্যপ্রযুক্তি সম্পদের সঠিক তালিকা নেই। ফলে কোন সার্ভার বা ওয়েবসাইটে পুরনো সংস্করণ চালু রয়েছে, তা সংশ্লিষ্ট কর্মকর্তাদের অজানা থেকে যাচ্ছে। এ ঝুঁকি এড়াতে প্রতিষ্ঠানগুলোকে সফটওয়্যার ও সিস্টেম হালনাগাদ করতে হবে।
প্রযুক্তি বিশেষজ্ঞরা বলছেন, পিএইচপি একটি বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ভাষা। বিভিন্ন ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে এটি ব্যবহৃত হয়। এ ভাষার পুরনো সংস্করণে নিরাপত্তা দুর্বলতা থাকলে তা কাজে লাগিয়ে সাইবার অপরাধীরা সংশ্লিষ্ট সার্ভার ও তথ্য ব্যবস্থায় প্রবেশের চেষ্টা করতে পারে। এ ঝুঁকি মোকাবিলায় বিশ্বের বিভিন্ন দেশের ব্যাংক ও আর্থিক প্রতিষ্ঠান তাদের নিরাপত্তা ব্যবস্থা এরইমধ্যে জোরদার করেছে। বাংলাদেশেও সতর্কতামূলক ব্যবস্থা হিসেবে কেন্দ্রীয় ব্যাংকসহ একাধিক ব্যাংক তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখে।
তাৎক্ষণিকভাবে নিরাপত্তা প্যাচ প্রয়োগ করা সম্ভব না হলে ঝুঁকিপূর্ণ সিস্টেমে প্রবেশাধিকার সীমিত করার পরামর্শ দিয়েছে সার্ট। এক্ষেত্রে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক ব্যবহার, নির্দিষ্ট আইপি ঠিকানা থেকে প্রবেশের অনুমতি এবং অপ্রয়োজনীয়ভাবে ইন্টারনেটে সিস্টেম উন্মুক্ত না রাখার মতো ব্যবস্থা নেওয়া যেতে পারে। তবে এসব ব্যবস্থা নিরাপত্তা প্যাচ প্রয়োগের বিকল্প নয় বলে সতর্ক করেছে সংস্থাটি।